Cypherpunk, quando la privacy era un'arma di guerra
"La crittografia è l'ultima forma di azione non violenta... Nessun quantitativo di forza militare può risolvere un problema matematico."
Julian Assange
Al principio furono le BBS. Prima che internet entrasse in tutte le case e, attraverso i cellulari, nelle nostre tasche, prima dei social, dei film e serie in streaming e del "sempre connessi", le banche dati digitali erano patrimonio di pochi appassionati. Un'epoca non così lontana, "solo" gli anni Novanta del Novecento, una trentina di anni fa, ma molto diversa da quella di oggi. Un tempo in cui la crittografia, lo strumento che oggi permette la navigazione sicura, le transazioni bancarie, e che sta alla base del web come lo conosciamo, era ritenuta una "arma di guerra", e trattata come tale.
Già, perché in piena guerra fredda, la battaglia si combatteva anche sul piano delle informazioni, e nessun cittadino poteva liberamente occultare le proprie.
Clipper Chip, la sorveglianza prima di Snowden
E pensare che gli strumenti per tutelare la privacy c'erano anche allora. A partire dall'algoritmo RSA, che prende il nome dal gruppo di scienziati che lo ideò nel 1977 (la sigla deriva dalle iniziali, Ron Rivest, Adi Shamir e Leonard Adleman), ancora oggi alla base delle moderne comunicazioni. Una tecnologia tutto sommato accessibile, ma il cui utilizzo era espressamente vietato dalla legge.
Lo affermava, negli Stati Uniti, l'ITAR (International Traffic in Arms Regulations). Secondo questo provvedimento, il software crittografico con chiavi superiori a 40 bit era classificato come munizione militare di categoria XIII, al pari di missili balistici, giubbotti antiproiettile o materiale nucleare. E le pene erano molto severe, addirittura esportare software di questo tipo all'estero senza autorizzazione federale equivaleva al reato di traffico d'armi. Per dare una idea, la crittografia utilizzata da 7-zip, che tanti di noi possono avere utilizzato per comprimere una cartella nel proprio computer, è a 256 bit.
Poi, come detto, vennero le BBS, archivi digitali a cui bastava un modem e un PC casalingo per connettersi. Anche un Commodore 64 andava bene: l'home computer che ha invaso le case di tanti ragazzi dell'epoca aveva infatti tra le periferiche disponibili un modem che, per citare la pubblicità di allora, gli permetteva di "uscire sul mondo". Una libertà di accesso alle informazioni, ma anche di comunicazione che spaventò parecchi governi. Addirittura, negli USA si provò ad installare un chip "governativo", il Clipper Chip, nei telefoni e nelle reti telematiche. Questo avrebbe permesso di garantire la sicurezza delle conversazioni, ma allo stesso tempo la possibilità per i governi di accedervi, visto che le "chiavi" per decriptare le conversazioni stesse erano saldamente nelle mani della NSA. Un progetto abbandonato solo nel 1996.
In Italia è guerra alle BBS
E in Italia? Il nostro paese non stette a guardare: è infatti del 1994 l'operazione ricordata come Italian Crackdown. Un'operazione portata avanti dalla Guardia di Finanza e partita da una inchiesta delle Procure di Pesaro e Torino a seguito di indagini sulla pirateria informatica e sull'uso irregolare delle linee telefoniche e delle reti dell'epoca, compresa la rete amatoriale Fidonet. Una azione in grande stile, con 200 BBS poste sotto sequestro, perquisizioni e requisizione di modem, server e floppy disk. Ad essere colpito anche il nodo centrale della associazione di volontariato PeaceLink. In seguito si scoprì che le accuse erano infondate, e le contestazioni di reato caddero nel vuoto, ma per la nascente rete telematica italiana fu un duro colpo.
Nasce il movimento Cypherpunk
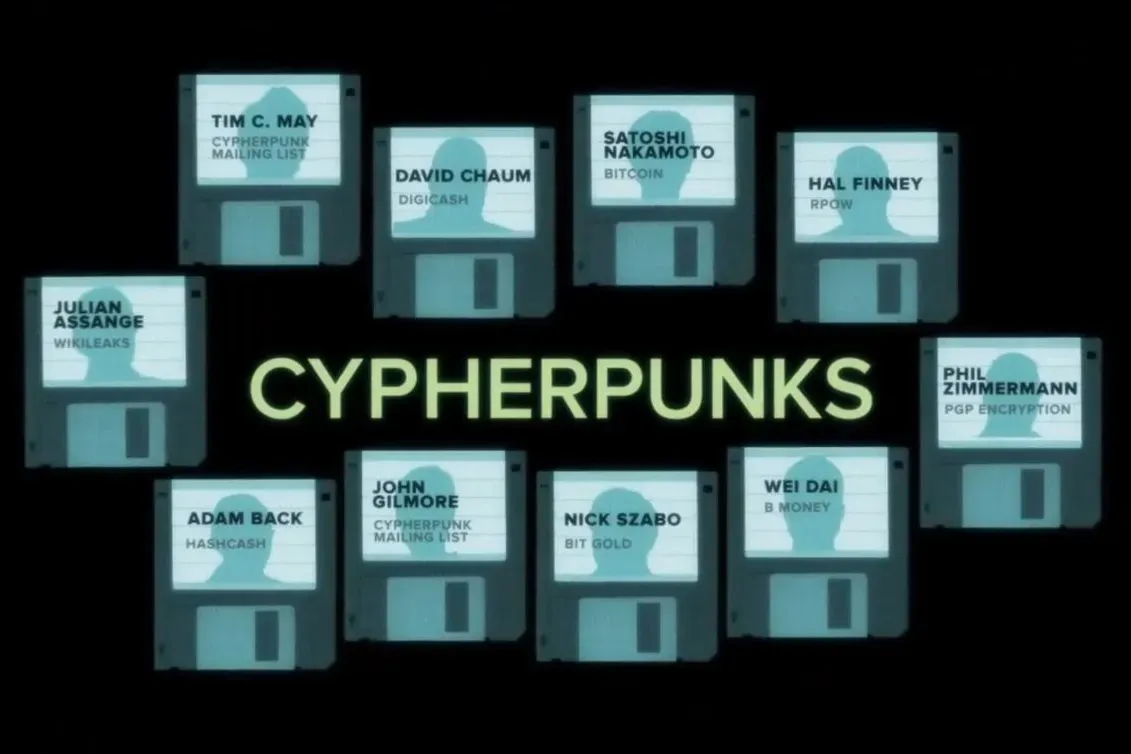
Un clima orwelliano a cui qualcuno decise di opporsi. I primi a farlo furono tre personaggi di spicco del mondo tech di allora: Eric Hughes, matematico e programmatore; Timothy C. May, ex capo scienziato dei materiali presso Intel e autore del celebre The Crypto Anarchist Manifesto (1988); John Gilmore, uno dei primi impiegati di Sun Microsystems e co-fondatore della Electronic Frontier Foundation (EFF).
Furono loro a riunirsi nella baia di San Francisco nel settembre del 1992 e dare vita al movimento Cypherpunk, un gioco di parole costruito sull'assonanza tra cypher (cifrario) e cyberpunk, il genere letterario che in quegli anni conosceva ampia diffusione.
Oltre i tre originari il gruppo si allargò ben presto, con una affollata mailing list che comprese centinaia di abbonati: matematici, programmatori, filosofi anarchici e hacker, inclusi personaggi del calibro di Julian Assange (WikiLeaks), Hal Finney (uno dei primi sviluppatori di Bitcoin e destinatario della prima transazione di Satoshi Nakamoto), Adam Back (inventore di Hashcash) e Nick Szabo (creatore del concetto di smart contract e bit gold).
Nel frattempo, nel corso del 1993, lo stesso Hughes formalizzò l'etica del gruppo in A Cypherpunk's Manifesto:
La privacy è necessaria per una società aperta nell'era dell'informazione. La privacy non è il segreto. Una questione privata è qualcosa che non si vuole far sapere al mondo intero, mentre una questione segreta è qualcosa che non si vuole far sapere a nessuno... Non possiamo aspettarci che i governi, le corporazioni o altre grandi organizzazioni anonime ci concedano la privacy per grazia ricevuta... Dobbiamo difendere la nostra privacy. Dobbiamo unirci e creare sistemi che permettano transazioni anonime... I Cypherpunk scrivono codice.
L'idea era chiara: non una semplice battaglia delle idee, ma distribuzione capillare di software inattaccabile matematicamente.
Phil Zimmermann e la rivoluzione PGP
Ma se come le comari di Bocca di Rosa il gruppo si limitò all'invettiva, non altrettanto fece Phil Zimmermann. Ingegnere del Colorado e attivista No Nuke, Zimmermann si armò di computer, tastiera e tanto caffè e dedicò parecchie notti alla stesura di uno strumento pratico per difendere le comunicazioni dei dissidenti politici, dei giornalisti e dei normali cittadini. Fu così che nel giugno del 1991 completò PGP 1.0 (Pretty Good Privacy), uno strumento digitale per proteggere da sguardi indiscreti il testo dei messaggi scambiati.
E se il Senato statunitense si preparava con il Biden Senate Bill 266 a forzare i produttori di apparati di comunicazione a inserire backdoor governative, Zimmerman provò a giocare d'anticipo, chiedendo ad un amico di caricare il codice sorgente di PGP su Usenet all'interno di forum digitali e server BBS. In pochi giorni, PGP si diffuse in tutto il mondo attraverso nodi telematici interconnessi: chiunque con un personal computer poteva ora cifrare un messaggio con una robustezza matematica tale da resistere ai supercomputer della NSA. PGP non poteva più essere fermato. La privacy del popolo della rete era garantita.
Zimmermann sotto accusa e il contrattacco dal basso
Ma, come abbiamo visto, la crittografia era considerata una arma da guerra, e le conseguenze non tardarono a farsi sentire.
Nel febbraio del 1993, la dogana degli Stati Uniti aprì una formale indagine penale contro Zimmermann per violazione della legge sull'esportazione di armi (ITAR). Il governo sosteneva che Zimmermann avesse deliberatamente esportato un'arma all'estero senza licenza. Una azione attesa, ma che scatenò dure reazioni.
La comunità hacker e i sostenitori dei diritti civili risposero infatti con una serie di provocazioni legali e intellettuali basate sul Primo Emendamento, quello che garantisce, negli USA, la libertà di parola:
- Nel 1995, la casa editrice del MIT stampò il codice sorgente completo di PGP (PGP Source Code and Internals) in un normale volume cartaceo di oltre 600 pagine e lo esportò legalmente all'estero. Esportare un floppy disk o un archivio digitale con il programma era reato federale, ma esportare un libro cartaceo era protetto dal diritto di stampa. Una volta arrivato in Europa, il testo fu scansionato con software OCR e ricompilato senza alterazioni.
- Gli attivisti cypherpunk stamparono tre righe di codice crittografico RSA scritto in Perl sul retro di magliette, con una bandiera americana sul davanti e la scritta: "Warning: This shirt is a munition under US federal law. Wearing it abroad constitutes arms trafficking." Chiunque viaggiava all'estero con la maglietta sfidava il governo ad arrestarlo per traffico d'armi.
Ben presto lo stato americano dovette alzare bandiera bianca. Nel gennaio del 1996, di fronte al vicolo cieco legale e all'impossibilità di vietare la pubblicazione di formule matematiche e testo, l'ufficio del procuratore degli Stati Uniti per il Distretto Settentrionale della California archiviò l'indagine contro Zimmermann senza formulare capi d'imputazione. Fu la vittoria della rete, la privacy non sarebbe mai più stata reato.
Il mondo nuovo
Per il movimento cypherpunk fu un trionfo, per il mondo il segno lasciato da quella rivoluzione nata dal basso è indelebile.
Nel 2000 il presidente Bill Clinton fu costretto ad allentare drasticamente le restrizioni ITAR sul software commerciale, consentendo la diffusione globale dei protocolli SSL/TLS e abilitando l'esplosione dell'e-commerce, dell'home banking e delle comunicazioni cifrate moderne.
Da PGP nacque lo standard aperto OpenPGP (RFC 4880), utilizzato dai sistemi moderni di messaggistica end-to-end come Signal e WhatsApp.
La ricerca cypherpunk su forme di denaro non censurabili e protocolli proof-of-work portò direttamente nel 2008 alla pubblicazione del whitepaper di Bitcoin, che citava apertamente le scoperte di Adam Back e Wei Dai.
WikiLeaks: il manifesto Cypherpunk applicato all'informazione
Membro attivo della mailing list dei Cypherpunk negli anni '90, anche Assange poté fare tesoro di quegli insegnamenti. Nel 1997 sviluppò infatti Rubberhose, un software di crittografia negabile pensato per i difensori dei diritti umani, e la stessa WikiLeaks, fondata nel 2006, tradusse direttamente in architettura informatica le idee di Timothy May e Eric Hughes su due livelli: da una parte introdusse per primo una cassetta postale elettronica basata su Tor e PGP, permettendo a informatori come Chelsea Manning di inviare centinaia di migliaia di documenti militari e diplomatici senza che i server di WikiLeaks stessi potessero conoscere l'identità della fonte, dall'altra nel 2010, quando i governi e le multinazionali (Visa, MasterCard, PayPal, Amazon) cercarono di spegnere WikiLeaks tagliando i server e bloccando le donazioni, l'organizzazione distribuì su reti peer-to-peer (BitTorrent) dei file cifrati con algoritmi militari (AES-256) chiamati Insurance Files, promettendo che le chiavi di decifrazione sarebbero state rese pubbliche qualora l'organizzazione fosse stata smantellata o Assange fosse stato ucciso o arrestato. Scacco matto al governo USA.
Edward Snowden, una vittoria Cypherpunk
Ma la vittoria definitiva arrivò con il caso di Edward Snowden. Le sue indiscrezioni dimostrarono che gli algoritmi matematici difesi negli anni '90 reggevano davvero contro il più potente apparato di intelligence del pianeta.
Quando Snowden contattò i giornalisti Glenn Greenwald e Laura Poitras nel 2013, utilizzò infatti un tutorial anonimo inviato per email per insegnare loro a configurare PGP, Tor e il sistema operativo Tails OS. E dagli stessi documenti segreti della NSA trapelati da Snowden (in particolare dal programma BULLRUN), emerse un dato clamoroso: la NSA spendeva centinaia di milioni di dollari per sabotare standard commerciali e inserire backdoor nelle aziende tecnologiche, ma ammetteva nei propri rapporti interni che PGP, Tor e la crittografia open-source correttamente implementata rimanevano "un incubo" e un ostacolo pressoché insormontabile anche per i suoi supercomputer.
Ma anche sul piano politico la vittoria dei Cypherpunk fu, grazie a Snowden, netta. I suoi documenti, in particolare sul programma PRISM, dimostrarono che la NSA aveva accesso diretto ai server non cifrati dei giganti della Silicon Valley (Google, Microsoft, Apple, Facebook). Snowden rese evidente che i Cypherpunk avevano avuto ragione fin dall'inizio: qualsiasi dato lasciato in chiaro sui server di una terza parte verrà prima o poi intercettato.
E furono gli stessi giganti della Silicon Valley a dover alzare bandiera bianca. Subito dopo le rivelazioni di Snowden, per difendere la propria credibilità commerciale, furono costretti ad implementare la crittografia end-to-end di default su smartphone, chat (WhatsApp, iMessage, Signal) e protocolli web (il passaggio quasi totale di Internet da HTTP a HTTPS). Fu il compimento definitivo della visione di Phil Zimmermann: trasformare la crittografia forte da strumento per pochi attivisti a standard invisibile e quotidiano per miliardi di persone. Il trionfo definitivo di una rivoluzione partita decenni prima da poche BBS e qualche garage.